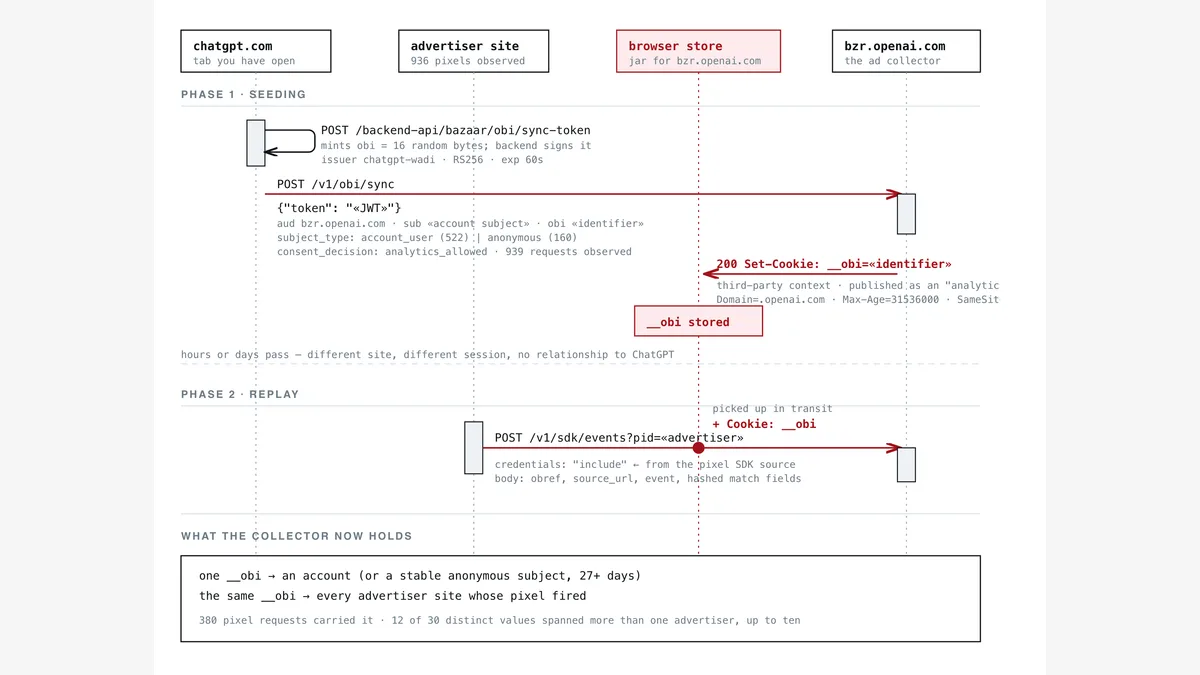
오픈AI(OpenAI)의 광고 수집용 쿠키가 광고주 웹사이트의 방문 기록을 챗GPT(ChatGPT) 계정과 연결할 수 있도록 설계됐다는 분석이 나왔다. 보안 분석 사이트 부초디스 스렛 인텔(Buchodi’s Threat Intel)의 필자는 안드로이드(Android) 휴대전화에서 쿠키가 생성되고 외부 사이트를 거쳐 오픈AI로 돌아가는 과정을 재현했다. 확인된 것은 식별자가 포함된 요청의 전송과 수신이며, 오픈AI가 이를 서버에서 실제 계정 기록과 결합하는 장면은 관찰하지 못했다. 이용자가 분석 목적에 동의했을 때 광고 추적과 맞닿은 식별자가 만들어진다는 점이 논란의 핵심이다.
핵심 요약
- 챗GPT는 이용자의 계정 정보와 연결된 식별자를 만들고 이를 오픈AI 도메인의
__obi쿠키로 저장해, 외부 광고주 사이트에서도 같은 식별자가 전송될 수 있게 한다. - 광고주 사이트의 오픈AI 픽셀(방문 행동을 광고 플랫폼에 보내는 추적 코드)은 페이지 경로뿐 아니라 이메일·전화번호 등을 수집해, 단순한 광고 성과 측정을 넘어 방문자 식별에 쓰일 수 있다.
- 필자의 휴대전화에서는 같은
__obi값이 12개 상업 사이트에서 오픈AI로 전송돼, 한 이용자의 여러 사이트 방문을 잇는 경로가 확인됐다. - 오픈AI는
__obi를 유효기간 1년의 ‘분석 쿠키’로 분류하지만, 필자가 보낸 분류 기준과 마케팅 동의 관련 질문에는 답하지 않았다. - 이 동작은 안드로이드용 크롬에서 관찰됐으며, 요청의 수락만으로 오픈AI가 서버에서 방문 기록을 계정에 실제로 연결했다고 확인할 수는 없다.
계정과 식별자를 묶는 60초 토큰
연결의 출발점은 챗GPT 페이지다. 브라우저 쪽 코드가 임의의 16바이트를 만들고 오픈AI 서버에 동기화 토큰을 요청하면, 서버는 서명된 JWT(정보를 담아 전달하는 토큰)를 돌려준다. 필자가 확인한 토큰에는 계정 이용자를 뜻하는 subject_type, 계정에 해당하는 sub, 식별자인 obi가 함께 들어 있었다. 이 토큰은 광고 수집 호스트인 bzr.openai.com을 대상으로 하며 60초 뒤 만료된다.
다음으로 브라우저는 토큰을 광고 수집 호스트에 보내고 __obi 쿠키를 받는다. 쿠키의 값은 토큰 속 obi와 같고, 적용 범위는 .openai.com, 유효기간은 1년이다. 설정에 포함된 SameSite=None과 Secure는 다른 사이트에서 오픈AI로 보내는 보안 연결 요청에도 쿠키가 붙을 수 있게 한다. 이 단계에서 챗GPT에서 만들어진 식별자와 오픈AI가 외부 사이트에서 받을 쿠키의 연결이 완성된다.
광고주 페이지에서 되돌아오는 쿠키
챗GPT에 광고를 집행하는 기업은 자기 사이트에 오픈AI 코드를 설치한다. 방문자가 그 페이지를 열면 광고 성과를 측정하는 픽셀이 오픈AI 호스트로 요청을 보내고, 조건이 맞는 브라우저는 __obi를 함께 실어 보낸다. 메타(Meta)나 구글(Google)의 추적 코드를 쇼핑몰에 설치하는 방식과 구조가 비슷하다. 차이는 이 식별자의 출발점이 AI 대화 서비스라는 데 있다.
필자는 광고주 페이지에서 나가는 세 종류의 요청 모두에 휴대전화의 __obi가 붙은 것을 확인했다. 특히 픽셀 SDK(개발자가 사이트에 넣는 코드 묶음)에 인증 정보를 빼는 경로가 있어도, SDK를 불러오는 <script> 요청에는 코드가 실행되기 전에 브라우저가 쿠키를 붙였다. 따라서 광고주 사이트가 코드를 불러오는 행위만으로도 식별자가 오픈AI에 전달될 수 있다. 반면 광고주는 오픈AI 도메인의 쿠키 값을 자기 사이트의 스크립트로 읽을 수 없다.
이메일부터 페이지 경로까지
픽셀은 쿠키와 별개로 광고주 페이지에서 방문자 정보를 모은다. 광고주가 직접 넘긴 값 외에 폼 입력란, 화면에 표시된 글, 태그 관리자 데이터 계층에서 읽어 온 값을 구분해 전송한다. 관찰된 트래픽에서는 이렇게 자동으로 추출한 신원 정보가 685건으로, 광고주가 직접 제공한 255건보다 많았다. 이메일은 태그 관리자 데이터 계층에서 가장 많이 포착됐다.
현재 버전의 SDK는 이 경로에서 이메일과 전화번호를 가져온다. 앞선 0.1.31 버전은 이름과 지역 정보도 가져왔지만, 8월 27일 수집 범위가 좁아졌다. 이메일·전화번호·이름은 전송 전에 SHA-256(입력값을 고정 길이 값으로 바꾸는 해시 방식)으로 처리되며, 국가·지역·도시·우편번호는 원래 값으로 보내진다. 조사에서 우편번호는 28개 사이트에 걸쳐 100건 포착돼, 폼 입력란에서 가장 많이 수집된 항목이었다.
방문 페이지의 URL도 수집되지만 검색어 등을 담을 수 있는 쿼리 문자열은 제거된다. 필자가 살핀 URL 2만3929건에는 쿼리 문자열이 없었다. 다만 도메인 뒤의 경로는 남았고, 수집 호스트에 도달한 경로에는 질환, 채무 해결 절차, 소송 상담 양식과 관련된 내용이 포함됐다. 설정을 확인할 수 있었던 픽셀 881개 중 638개에서 자동 매칭이 켜져 있었으며, 관찰된 신용·대출 광고주의 픽셀은 모두 여기에 해당했다.
오픈AI 코드에는 비밀번호, 일회용 인증 코드, 카드번호, 미국 사회보장번호, 생년월일, 병력, 진단명, 법원 관련 입력란을 제외하는 목록도 있다. 그러나 제외 목록이 있다는 사실과 방문자의 관심사가 드러나지 않는다는 것은 다른 문제다. 쿼리를 없애더라도 페이지 경로 자체가 민감한 주제를 나타낼 수 있고, 픽셀은 그 요청에 __obi를 함께 실어 보낸다.
한 쿠키가 여러 사이트에 나타났다
필자의 휴대전화에서는 같은 __obi 값이 츄이(Chewy), 웨이페어(Wayfair), 코세라(Coursera) 등을 포함한 상업 사이트 12곳에서 오픈AI로 전송됐다. 이 요청에는 서로 다른 픽셀 ID 13개가 사용됐고, 오픈AI 수집기는 모두 상태 코드 202로 받아들였다. 몇 달간 관찰한 더 넓은 트래픽에는 호스트명 1029개에 걸친 광고주 픽셀 936개가 있었다. 서로 다른 __obi 값 30개 중 12개는 둘 이상의 광고주에서 나타났고, 한 값은 10개 광고주에서 발견됐다.
같은 요청에서 브라우저가 다른 오픈AI 쿠키는 차단했지만 __obi는 전달됐다는 점도 중요하다. 필자는 __obi가 오픈AI 쿠키 가운데 외부 사이트 요청을 허용하도록 SameSite=None으로 설정된 유일한 식별자라고 설명한다. 광고주 사이트 자체에 저장되는 또 다른 쿠키 __obref는 사이트마다 값이 달랐다. 관찰된 __obref 값 2860개 중 2828개가 광고주 한 곳에서만 나타나, 여러 사이트를 가로지르는 __obi와 역할이 달랐다.
로그아웃 상태와 ‘분석 쿠키’ 분류
이 식별자는 로그인 이용자에게만 만들어지는 것도 아니다. 필자가 해독한 동기화 토큰 932개 중 736개는 계정 이용자, 196개는 익명 이용자로 표시됐다. 익명 식별자 역시 기기별로 유지됐고, 관찰 기간에는 적어도 27일간 지속됐다. 다만 익명 상태의 식별자가 특정 계정과 어떻게 연결되는지까지 이 수치가 보여 주는 것은 아니다.
오픈AI의 쿠키 정책은 __obi를 유효기간 1년인 분석 쿠키로 분류한다. 정책은 분석 쿠키가 서비스의 성능과 이용 방식을 이해하는 데 도움을 준다고 설명한다. 오픈AI는 분석 동의와 마케팅 동의를 별도 선택지로 운영하는데, 필자가 해독한 동기화 토큰에는 모두 분석이 허용됐다는 표시가 들어 있었다. 필자는 분석에는 동의하고 마케팅은 거부한 이용자도 이 쿠키를 받을 수 있다고 지적했다.
필자는 9월 14일 오픈AI에 왜 __obi가 분석 쿠키인지, 분석만 허용하고 마케팅을 거부한 경우에도 발급되는지를 물었다. 오픈AI 지원팀은 관찰 내용을 내부 검토에 전달하겠다고 답했지만 두 질문에는 답하지 않았다. 쿠키가 광고주 사이트에서 오픈AI로 되돌아오는 만큼, ‘분석’이라는 분류가 이용자가 예상하는 데이터 흐름과 맞는지가 남는다.
확인된 전송과 남은 관찰 범위
실험은 안드로이드용 크롬(Chrome)에서 이뤄졌다. 필자에 따르면 사파리(Safari)의 추적 방지 기능은 제3자 쿠키를 차단하고, iOS의 크롬도 웹킷(WebKit)을 사용하므로 같은 방식이 작동하지 않는다. 데스크톱 크롬은 시험하지 않았다. 또 챗GPT 세션 약 다섯 번 중 한 번꼴로만 동기화 토큰이 생성됐으며, 모바일 웹에서 광고가 표시되더라도 식별자 동기화가 일어나지 않는 경우가 있었다.
상태 코드 202는 수집기가 쿠키가 붙은 이벤트를 받아들였다는 뜻이다. 필자는 토큰이 계정과 식별자를 묶고 외부 요청이 같은 식별자를 되돌려 보내도록 설계됐지만, 오픈AI 서버가 실제로 이벤트를 계정에 결합하는 과정은 관찰하지 못했다고 선을 그었다. 그럼에도 그가 주목하는 지점은 명확하다. 기존 광고 기술에서 익숙한 사이트 간 추적 구조가 이용자가 사적인 질문을 건네는 AI 채팅 제품에 들어왔다는 것이다.
커뮤니티 의견
한 사용자는 유럽연합(EU)이 법으로 이런 관행에 대응하는 점을 긍정적으로 봤다. 규제 때문에 불편한 결과가 생기더라도 소비자의 데이터 프라이버시에는 이득이라는 주장이다. 답글에서는 EU 규제가 사업과 혁신을 어렵게 만든다는 반론이 나와, 추적을 막는 법의 효과와 비용을 놓고 시각이 갈렸다.
다른 사용자는 기술 자체는 오래된 광고 기술이지만 AI 채팅에 적용되는 맥락이 불편하다고 했다. 픽셀과 계정 식별자의 결합을 이미 알고 있었어도 작동 방식을 다시 읽으면 섬뜩하다는 반응이다. 한 답글은 편리한 기능을 만들기 위해 감시 도구를 당연한 비용처럼 받아들이는 태도를 비판했다.
브라우저 차단 기능을 짚는 의견도 있었다. 한 사용자는 파이어폭스(Firefox), 브레이브(Brave), 사파리와 크롬·엣지(Edge)의 제3자 쿠키 처리 방식이 다르다고 소개했다. 답글에서는 크롬도 시크릿 모드나 설정 변경으로 제3자 쿠키를 막을 수 있고, 오픈AI를 별도 브라우저 프로필에서 쓰는 방법도 있다고 보탰다. 또 다른 답글은 쿠키 차단만으로 다른 식별자와의 연결 가능성까지 없어지는 것은 아니라고 지적했다.
한 사용자는 개인화를 원하더라도 맥락 없이 새 대화를 시작할 수 있는 선택지가 중요하다고 했다. 같은 주제라도 질문의 표현에 따라 답변이 달라지므로, 이전 대화가 계속 영향을 주면 주제를 여러 관점에서 탐색하기 어렵다는 이유다. 답글에서는 기억을 활용하는 대화와 맥락 없는 대화를 모두 선택할 수 있어야 하며, 명시적으로 동의하지 않은 브라우징 기록이 대화에 반영돼서는 안 된다는 의견이 나왔다.
또 다른 사용자는 소셜미디어를 둘러볼 때와 AI에게 대화하듯 질문할 때의 프라이버시 기대가 다르다고 했다. 챗GPT 구독료를 내는 이용자도 있다는 점에서 광고 추적이 더 불편하게 느껴진다는 반응이다. 반대로 소셜미디어에도 한때 사적인 공간이라는 기대가 있었고, 광고가 사용자를 따라오는 방식을 많은 사람이 잘 모른다는 답글도 달렸다.
메타나 구글이 오랫동안 해 온 추적과 무엇이 다르냐는 질문도 나왔다. 답글에서는 구조는 비슷하지만 유료 이용자까지 이런 광고 모델에 들어간다는 점이 다르다고 맞섰다. 검색 결과나 소셜미디어에서 익숙해진 방식이라고 해서, AI 서비스 이용자가 같은 데이터 활용을 예상했다는 뜻은 아니라는 문제 제기다.
광고 성과 측정에 일정한 추적이 필요하다는 의견도 있었다. 광고주로서는 광고를 본 사람이 나중에 구매했는지 알고 싶다는 설명이다. 다만 이 필요성이 챗GPT 계정과 외부 사이트 방문을 연결할 수 있는 쿠키의 분류와 동의 방식을 정당화하는지는 별개의 질문으로 남았다.
살펴볼 점
이번 분석이 보여 준 변화는 광고 픽셀이 새로워졌다는 데 있지 않다. AI 채팅 계정에서 만든 식별자가 외부 사이트의 방문 행동과 함께 광고 수집기로 돌아오는 구조가 마련됐다는 데 있다. 계정에 실제로 결합된 기록은 확인되지 않았지만, 이용자는 ‘분석’에 동의할 때 이 흐름까지 예상하기 어렵다. 앞으로 확인할 것은 오픈AI가 수신한 이벤트를 계정 정보와 함께 어떻게 활용하는지, 분석·마케팅 동의를 어떻게 구분하는지, 그리고 이용자에게 그 차이를 얼마나 분명히 설명하는지다.
원본: ChatGPT now knows what you do on other websites via ad collector
토론: Hacker News